客户端架构设计
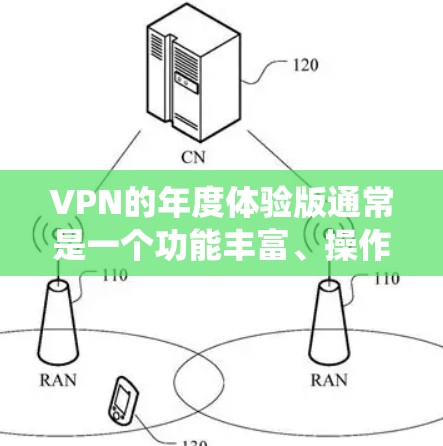
VPN 分享端通常采用“服务-用户-设备”的架构,分为以下几部分:
- 服务端:提供VPN服务(如DirectVPN、SecureVPN等)。
- 用户端:用户通过VPN设备连接到服务端,完成身份验证、数据传输和密码管理等。
- 设备端:包括服务器、路由器、交换机、防火墙等设备,负责数据传输和管理。
服务端特点
- 提供加密速率和安全协议(如WEP、WPA、WPA2、WPA3、VPN协议)。
- 支持多设备连接(如多个用户同时在线)。
- 提供用户权限管理、身份认证和数据保护功能。
用户端特点
- 提供简单的用户登录、密码管理、数据传输和管理功能。
- 支持多设备连接,用户可同时在线。
- 提供身份验证(如数字证书、认证中心)和数据加密功能。
基础基础设施设计
VPN 网络的基础架构包括:
- 路由器和交换机:负责数据的路由和转发。
- 防火墙:防止网络攻击,管理数据流量。
- 网络接口:将数据从设备端连接到服务端。
- 数据存储设备:存储用户密码、数据等信息。
关键点
- 防火墙:防止网络攻击,优化数据流量。
- 物理网络:确保数据传输的可靠性。
- 虚拟化:在云计算环境中虚拟化网络资源,提升灵活性和成本效益。
技术方案设计
VPN 采用的技术包括:
- 加密技术:如WEP、WPA、WPA2、WPA3、VPN协议(WPA2、WPA3、WPA3+)。
- 加密算法:如AES、RSA、ECDSA等。
- 防火墙协议:如WEP防火墙、WPA防火墙。
- 访问控制:如端到端访问控制(ETAC)、端到端验证(E2EV)。
关键点
- 加密技术:确保数据传输的安全性。
- 防火墙:保护数据传输。
- 访问控制:防止未经授权的访问。
操作系统和设备设计
VPN 设备的操作系统和设备设计包括:
- 操作系统:支持加密和防火墙功能的用户界面。
- 设备设计:支持多设备连接,确保用户同步登录。
- 网络设备:支持多设备连接,如路由器和交换机。
关键点
- 操作系统:支持加密和防火墙功能。
- 设备设计:支持多设备连接。
安全性措施
VPN 网络的安全性是关键,以下是安全措施的重要点:
- 加密传输:使用加密技术(如WEP、WPA3、VPN协议)。
- 身份验证:使用数字证书、认证中心等方法。
- 数据加密:使用AES、RSA等加密算法。
- 防火墙:防止网络攻击。
- 访问控制:端到端访问控制(ETAC)、端到端验证(E2EV)。
关键点
- 加密技术:确保数据传输的安全性。
- 防火墙:保护数据传输。
- 访问控制:防止未经授权的访问。
市场扩展和用户管理
VPN 网络的市场扩展包括:
- 用户注册与登录:提供简单的用户注册和登录功能。
- 用户管理:管理用户密码、数据等信息。
- 数据保护:提供数据加密和完整性的保护。
关键点
- 用户注册与登录:确保用户能够登录并使用VPN服务。
- 数据保护:防止数据泄露和丢失。
健康与合规
VPN 网络必须遵守相关法律法规和合规标准,包括:
- 数据保护法:保护用户数据不被泄露。
- 网络安全法:确保数据传输的安全。
- 隐私保护法:保护用户隐私。
关键点
- 数据保护:确保用户数据不被泄露。
- 网络安全:确保数据传输的安全。
可持续发展与优化
VPN 网络的可持续发展包括:
- 成本优化:优化网络资源,降低成本。
- 功能扩展:根据用户需求扩展功能(如多设备连接、用户管理)。
- 隐私保护:确保用户隐私保护,支持数据加密和访问控制。
关键点
- 成本优化:降低网络运营成本。
- 功能扩展:根据用户需求扩展功能。
- 隐私保护:确保用户隐私保护。
构建一个成功的VPN商业网络需要从战略规划、基础设施设计到安全性措施的全面考虑,用户需要评估自己的资源、技术能力、用户需求以及市场潜力,选择最适合的方案,定期维护和优化网络设备,保持网络的稳定性和安全性是VPN网络运营的关键。